CCS365 GmbH / 26.05.2026
Monatliche Sicherheitsupdates gehören für IT-Verantwortliche längst zur Routine. Trotzdem ist gerade diese Routine trügerisch. Denn die eigentliche Herausforderung besteht nicht darin, Updates möglichst schnell irgendwo einzuspielen, sondern darin, aus einer Vielzahl technischer Meldungen die richtigen geschäftlichen Prioritäten abzuleiten. Genau das ist der Punkt, an dem viele mittelständische Unternehmen unter Druck geraten: Die Zahl der Meldungen steigt, die Komplexität nimmt zu, und gleichzeitig bleiben Zeit, Personal und Aufmerksamkeit begrenzt.
Der Mai-Patchday 2026 zeigt sehr deutlich, warum dieses Thema strategischer geworden ist als noch vor einigen Jahren. Laut Security-Insider hat Microsoft in diesem Zyklus 137 Schwachstellen adressiert, davon 30 als kritisch und 104 als wichtig. Gleichzeitig heißt es dort ausdrücklich, dass keine Sicherheitslücke zum Zeitpunkt der Freigabe aktiv angegriffen wurde und keine öffentlich bekannt gewesen sei. Damit ist der Mai einerseits kein „Panik-Patchday“, andererseits aber ein Monat mit hoher Dichte an relevanten Risiken. Genau diese Kombination ist für Unternehmen anspruchsvoll: der Exploit-Druck ist laut Quelle niedrig, das Patch-Volumen aber hoch.
Was diesen Monat besonders relevant macht, ist die Bandbreite der betroffenen Systeme. Nach Angaben von Security-Insider und LEITWERK AG reichen die betroffenen Bereiche von Windows über Office und SharePoint bis zu Azure, Dynamics 365 und Microsoft-365-Diensten. Damit betrifft der Mai-Patchday nicht nur klassische Clients, sondern auch zentrale Plattformen, auf denen Zusammenarbeit, Identitätsmanagement, Anwendungsbetrieb und unternehmenskritische Prozesse aufsetzen. Für IT-Teams im Mittelstand bedeutet das: Es geht nicht nur um „ein paar Windows-Updates“, sondern um eine Sicherheitslage, die mehrere Ebenen der Infrastruktur gleichzeitig berührt.
Warum Patchmanagement heute kein reines IT-Routinethema mehr ist
Viele Unternehmen arbeiten noch immer nach einem Muster, das aus einer früheren IT-Welt stammt: Updates werden gesammelt, kurz getestet und dann möglichst breit ausgerollt. Dieses Vorgehen ist nicht grundsätzlich falsch, greift aber zu kurz, sobald die eigene Umgebung aus Microsoft 365, hybriden Identitäten, Cloud-Diensten, On-Premises-Servern und spezialisierten Fachanwendungen besteht. Denn mit jeder zusätzlichen Komponente wächst nicht nur die Zahl der potenziell betroffenen Systeme, sondern auch die Abhängigkeit zwischen ihnen.
Der May Release von Microsoft zeigt genau diese neue Realität. Im offiziellen Security Update Guide bündelt Microsoft die Informationen zu Sicherheitsveröffentlichungen für betroffene Produkte und Dienste. TechZeitgeist hebt hervor, dass genau dort die zentrale Referenz für den Mai 2026 liegt und verweist zusätzlich auf den CISA Known Exploited Vulnerabilities Catalog als wichtige Perspektive für die Risikobewertung. Dieser Zusammenhang ist wichtig: Ein Patch ist nicht nur deshalb relevant, weil es ihn gibt, sondern weil Unternehmen einordnen müssen, ob eine Lücke bereits aktiv ausgenutzt wird, wie exponiert das eigene System ist und welche geschäftlichen Auswirkungen ein erfolgreiches Ausnutzen hätte.
Für Entscheider im Mittelstand heißt das: Patchmanagement ist heute ein Steuerungsthema. Es entscheidet mit darüber, wie schnell Angriffsflächen geschlossen werden, wie belastbar Systeme laufen und wie gut IT-Betrieb und Security zusammenspielen. Gerade in kleineren IT-Teams kann die Versuchung groß sein, jede Sicherheitsmeldung mit derselben Dringlichkeit zu behandeln. Doch das führt in der Praxis oft zu Überlastung. Sinnvoller ist es, die verfügbaren Ressourcen zuerst auf diejenigen Schwachstellen zu konzentrieren, bei denen der potenzielle Schaden hoch und die betroffenen Systeme besonders geschäftskritisch sind.
Die kritischen Schwerpunkte im Mai 2026
Ein Blick auf die gemeldeten Schwachstellen zeigt, warum Priorisierung so wichtig ist. Security-Insider hebt hervor, dass mehrere Schwachstellen in Microsoft Word und Office eine Remote Code Execution bereits beim Rendern eines präparierten Dokuments im Vorschaufenster ermöglichen können. Das ist deshalb besonders relevant, weil in vielen Unternehmen Dokumente nicht nur aktiv geöffnet, sondern etwa in E-Mail-Workflows, Dateifreigaben oder Vorschaufenstern verarbeitet werden. Wenn Schwachstellen in diesem Bereich auftreten, betrifft das häufig genau die Systeme und Nutzergruppen, die im Alltag besonders stark mit externen Inhalten interagieren.
Hinzu kommen Schwachstellen in SharePoint Server, die laut Security-Insider und LEITWERK AG ebenfalls zu den relevanten Punkten des Monats zählen. Dort wird unter anderem eine RCE-Lücke in SharePoint genannt, die vor allem für Umgebungen mit internetexponierten Systemen Aufmerksamkeit verdient. Gerade SharePoint wird in KMU oft als unkritischer Collaboration-Baustein wahrgenommen. In der Realität hängt daran aber häufig sehr viel: Dokumentenablage, Projektzusammenarbeit, Intranet-Strukturen oder Wissensmanagement. Wenn ein solcher Baustein verwundbar ist, betrifft das nicht nur IT-Sicherheit, sondern direkt die betriebliche Arbeitsfähigkeit.
Ebenfalls relevant sind die Windows-nahen Schwachstellen. LEITWERK AG nennt unter anderem eine Schwachstelle im Windows DNS-Client (CVE-2026-41096), über die Angreifer über manipulierte DNS-Antworten Schadcode ausführen könnten, sowie eine Schwachstelle in Windows Netlogon (CVE-2026-41089), die unter bestimmten Bedingungen Codeausführung auf Domänencontrollern ermöglichen kann. Solche Komponenten sind deshalb kritisch, weil sie tief in der Infrastruktur sitzen. Wenn hier etwas ausnutzbar wird, geht es potenziell nicht mehr nur um einen einzelnen Arbeitsplatz, sondern um zentrale Services, die Identität, Namensauflösung und Vertrauensbeziehungen im Netzwerk betreffen.
Darüber hinaus benennt Security-Insider mehrere hoch bewertete Lücken in Cloud- und Plattformdiensten. Genannt werden dort unter anderem Azure DevOps mit einem CVSS-Wert von 10.0, Dynamics 365 On-Premises mit 9.9, Azure Managed Instance for Apache Cassandra mit 9.9 und 9.0 sowie weitere Schwachstellen in Cloud Shell und Team Events Portal. Nicht jedes mittelständische Unternehmen wird alle diese Systeme im Einsatz haben. Aber gerade das ist der Punkt: Patching muss immer in Relation zur tatsächlichen Systemlandschaft interpretiert werden. Eine hochkritische Lücke ist für ein Unternehmen nur dann operativ relevant, wenn die betroffene Technologie überhaupt eingesetzt oder erreichbar ist.
Was der Mai-Patchday für Windows-Umgebungen konkret bedeutet
Neben der CVE-Ebene sind auch die konkreten Windows-Updates selbst relevant. Der offizielle Microsoft-Supporteintrag zu KB5089549 beschreibt das kumulative Update für Windows 11, Version 24H2 und 25H2. Microsoft führt dort nicht nur Sicherheitsupdates auf, sondern weist auch auf Verbesserungen rund um Secure Boot, den Start-Manager und ein behobenes Problem hin, bei dem Geräte unter bestimmten TPM-/PCR7-Konfigurationen nach Startdatei-Updates in die BitLocker Recovery wechseln konnten. Diese Hinweise sind für Unternehmen wichtig, weil sie zeigen, dass kumulative Updates längst nicht mehr nur Sicherheitslücken schließen, sondern gleichzeitig tief in Update-Logik, Startpfade und Vertrauensketten eingreifen können.
Dr. Windows ergänzt, dass KB5087544 für Windows 10 und KB5089549 für Windows 11 neben Sicherheitsfixes auch weitere Änderungen enthalten. Genannt werden dort unter anderem ein Fix im Kontext von Remote Desktop sowie Hinweise auf aktualisierte KI-Komponenten und weitere Qualitätsverbesserungen. Für IT-Teams bedeutet das zweierlei: Erstens sind diese Updates relevant für den Sicherheitsstand. Zweitens sollten sie aber wegen ihrer funktionalen Änderungen auch im Hinblick auf Stabilität und Kompatibilität sauber getestet werden – gerade auf administrativ wichtigen Geräten, in RDP-intensiven Umgebungen oder dort, wo BitLocker, Secure Boot und Geräteverwaltung eine Rolle spielen.
Gerade in KMU mit überschaubarer IT-Mannschaft wird hier oft ein Zielkonflikt sichtbar. Auf der einen Seite steht der Wunsch, Patches schnell auszurollen. Auf der anderen Seite besteht das reale Risiko, dass ein ungetestetes Update operative Störungen verursacht. Die richtige Antwort darauf ist kein pauschales „langsamer updaten“, sondern ein klügerer Rollout: zuerst kritische Systeme identifizieren, dann Pilotgruppen definieren, dann administrative oder exponierte Komponenten priorisiert behandeln und schließlich in geordneten Wellen in die Breite gehen.
Patchday als Führungsaufgabe im Mittelstand
Gerade im Mittelstand zeigt sich ein klares Muster: Die IT ist häufig breit aufgestellt, aber personell begrenzt. Dadurch entsteht ein Spannungsfeld zwischen Sicherheitsanforderungen und verfügbaren Ressourcen.
Ein strukturierter Ansatz hilft dabei, dieses Spannungsfeld aufzulösen. Statt alle Updates gleichermaßen zu behandeln, wird gezielt bewertet und priorisiert. So lassen sich sowohl Risiken als auch Aufwand deutlich reduzieren.
Fazit
Der Mai-Patchday 2026 ist ein gutes Beispiel dafür, wie sich Sicherheitsarbeit verändert hat. Das Update-Paket ist umfangreich, die betroffenen Systeme reichen von klassischen Windows-Komponenten über Office und SharePoint bis hinein in Cloud- und Plattformdienste, und gleichzeitig ist die Lage differenziert: Laut Security-Insider gab es zum Veröffentlichungszeitpunkt keine aktiv ausgenutzte und keine öffentlich bekannte Lücke in diesem Paket. Gerade deshalb ist der Monat strategisch interessant. Er zwingt Unternehmen nicht zu hektischer Panik, sondern zu etwas Wesentlicherem: zu sauberer Priorisierung.
Für KMU im DACH-Markt ist das die eigentliche Botschaft. Gute Sicherheitsarbeit zeigt sich nicht daran, dass jedes Update maximal schnell und maximal breit verteilt wird. Gute Sicherheitsarbeit zeigt sich daran, dass Verantwortliche verstehen, welche Schwachstellen die eigene Umgebung tatsächlich betreffen, welche Systeme geschäftskritisch sind und welche Maßnahmen die größte Risikoreduktion bringen. Wenn Word-Vorschau, SharePoint, DNS-Client, Netlogon oder zentrale Cloud-Dienste betroffen sind, ist die Frage nicht nur technisch, sondern organisatorisch: Wie schnell können wir fundiert entscheiden, testen und ausrollen?
Patchmanagement wird damit zu einem Reifegradmesser für die gesamte IT. Es zeigt, wie gut Transparenz, Rollout-Prozesse, Verantwortlichkeiten und Sicherheitsbewusstsein zusammenspielen. Unternehmen, die hier strukturiert vorgehen, reduzieren nicht nur Angriffsflächen. Sie gewinnen auch Planbarkeit, senken den operativen Druck auf ihre IT und verbessern die Belastbarkeit ihrer Systeme im Alltag. Genau darin liegt der Mehrwert einer strategischen Sicht auf Patchday Mai Sicherheit: weniger Aktionismus, mehr Kontrolle, klarere Entscheidungen. Und genau deshalb lohnt es sich, den Patchday nicht als monatliche Pflichtübung zu sehen, sondern als festen Bestandteil einer modernen Sicherheitsstrategie.
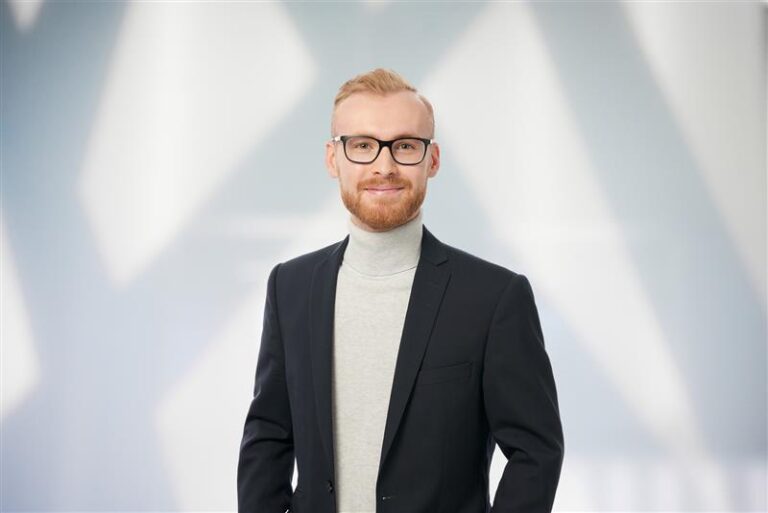
Unser Senior Technical Consultant, Leo Lemke sagt dazu:
„Der Patchday ist kein reiner Update-Termin mehr, sondern ein Gradmesser dafür, wie gut ein Unternehmen Sicherheit, Betrieb und Priorisierung zusammenbringt. Entscheidend ist nicht, alles gleichzeitig zu patchen, sondern die relevanten Risiken zuerst sauber zu adressieren.“
Microsoft Security Update Guide
Zentrale offizielle Quelle von Microsoft zu allen Sicherheitsupdates, Schwachstellen und Risikoeinstufungen. Basis für fundierte technische Bewertung.
Security-Insider (Patchday Analyse)
Fachmedium für IT-Security im DACH-Raum mit fundierter Einordnung aktueller Bedrohungen und Schwachstellen.
CISA-Known Exploited Vulnerarbilities
Internationale Referenz der US-Sicherheitsbehörde für aktiv ausgenutzte Schwachstellen – wichtig zur Priorisierung realer Risiken.